Bomly CLI: ความฉลาดในการพึ่งพาแบบโอเพนซอร์สสำหรับตัวแทน AI และการพัฒนา
Bomly CLI เป็นเครื่องมืออินเตอร์เฟซคำสั่งแบบเปิดแหล่งที่มาฟรีที่พัฒนาโดย Bomly Dev สร้างขึ้นเป็นหลักด้วย Go 11 มันมุ่งเน้นไปที่ความฉลาดเกี่ยวกับการพึ่งพา รวมถึง Software Bill of Materials (SBOMs), การตรวจสอบช่องโหว่ และนโยบาย CI gates มันถูกแจกจ่ายในรูปแบบไบนารีเดียว Bomly CLI ทำงานโดยไม่ต้องการบัญชีหรือการเข้าสู่ระบบ ทำให้เข้าถึงได้สำหรับผู้ใช้ที่หลากหลาย มันสามารถติดตั้งได้ผ่านผู้จัดการแพ็คเกจหลายตัวหรือสคริปต์โดยตรง และแม้แต่ทำงานโดยไม่ต้องติดตั้งเต็มรูปแบบสำหรับการใช้งานเซิร์ฟเวอร์ MCP.
Bomly CLI เชื่อมต่อกับอะไร?
Bomly CLI เชื่อมต่อกับเซิร์ฟเวอร์ MCP (Model Context Protocol) ซึ่งถูกสร้างขึ้นโดยตรงในไบนารีของมัน เซิร์ฟเวอร์นี้เปิดเผยเครื่องมือวิเคราะห์ความสัมพันธ์ของ Bomly CLI ให้กับตัวแทน AI ฟังก์ชันหลักมุ่งเน้นไปที่การให้ข้อมูลเชิงลึกเกี่ยวกับความสัมพันธ์ของซอฟต์แวร์ โดยมุ่งเน้นที่ SBOMs, การตรวจสอบช่องโหว่ และการบังคับใช้เกตนโยบาย CI จุดเชื่อมต่อหลักคือเซิร์ฟเวอร์ MCP ที่เป็นอิสระนี้ ซึ่งรองรับโปรโตคอลการขนส่ง stdio สำหรับการสื่อสารกับลูกค้า AI ที่เข้ากันได้.
ฟีเจอร์หลักและเครื่องมือ
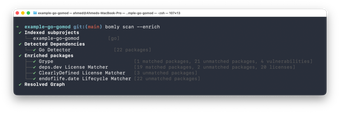
เมื่อทำงานเป็นเซิร์ฟเวอร์ MCP ผ่าน "bomly mcp serve" Bomly CLI จะเปิดเผยเครื่องมือที่เรียกใช้ได้หลายรายการ ซึ่งรวมถึง bomly_scan, bomly_explain, bomly_diff, และ bomly_plugins คำสั่ง CLI หลักที่ขับเคลื่อนความสามารถเหล่านี้คือ "scan" สำหรับการวิเคราะห์โปรเจกต์, "explain" สำหรับการเข้าใจแหล่งที่มาของแพ็คเกจ, และ "diff" สำหรับการเปรียบเทียบการเปลี่ยนแปลงความสัมพันธ์ระหว่างการปรับปรุงต่างๆ เครื่องมือเหล่านี้ให้ผลลัพธ์ JSON ที่มีโครงสร้างซึ่งเหมาะสำหรับการโต้ตอบเชิงโปรแกรม.
ใครคือกลุ่มเป้าหมาย?
Bomly CLI มุ่งเป้าไปที่ผู้ชมที่หลากหลาย รวมถึงนักพัฒนา, วิศวกร CI/CD, ทีมความปลอดภัย, และตัวแทน AI มันสนับสนุนการทำงาน เช่น การสแกนความสัมพันธ์, การตรวจสอบช่องโหว่, และการรวมเข้ากับ CI pipelines สำหรับการควบคุมการดึงคำขอ ตัวแทน AI สามารถใช้เซิร์ฟเวอร์ MCP ของมันเพื่อสอบถามกราฟความสัมพันธ์และวิเคราะห์การเปลี่ยนแปลงด้านความปลอดภัย ข้ามไปหากคุณต้องการ daemon ที่ทำงานยาวนานสำหรับการตรวจสอบสิทธิ์ที่ยั่งยืน.
วิธีเริ่มต้น
ไม่จำเป็นต้องใช้ข้อมูลประจำตัว มันใช้โปรโตคอลการขนส่ง stdio และตัวแปรสภาพแวดล้อมเช่น BOMLY_* สำหรับการกำหนดค่า พร้อมกับไฟล์ config ที่ผู้ใช้เลือกหรือเลือกอย่างชัดเจน.
กรณีการใช้งาน
- การสแกนความสัมพันธ์และการตรวจสอบช่องโหว่: สแกนโปรเจกต์, รูปภาพคอนเทนเนอร์, หรือการอ้างอิง Git, เพิ่มข้อมูลที่ค้นพบด้วยข้อมูลช่องโหว่และใบอนุญาต, และตรวจสอบตามนโยบาย.
- การรวม CI/CD และการควบคุมการดึงคำขอ: รวมเข้ากับ CI pipelines (เช่น GitHub Actions, GitLab, Jenkins) เพื่อเปรียบเทียบการเปลี่ยนแปลงความสัมพันธ์ระหว่างการปรับปรุง Git และบังคับใช้นโยบาย โดยมักจะใช้ Bomly Guard GitHub Action.
- การวิเคราะห์ความสัมพันธ์ที่ขับเคลื่อนโดยตัวแทน AI: ตัวแทนการเขียนโค้ด AI จะโต้ตอบกับเซิร์ฟเวอร์ MCP ของ Bomly CLI เพื่อสอบถามกราฟความสัมพันธ์, อธิบายแหล่งที่มาของแพ็คเกจ, และวิเคราะห์การเปลี่ยนแปลงด้านความปลอดภัย รับผลลัพธ์ JSON ที่มีโครงสร้าง.
Bomly CLI มีโซลูชันที่หลากหลายและไม่ต้องใช้บัญชีสำหรับการวิเคราะห์ความสัมพันธ์ของการพึ่งพา ซึ่งทำงานร่วมกับทั้งกระบวนการของมนุษย์และตัวแทน AI ได้ดี จุดเน้นของมันอยู่ที่ SBOMs, การตรวจสอบช่องโหว่ และการบังคับนโยบาย CI ทำให้มันเป็นเครื่องมือที่แข็งแกร่งสำหรับการพัฒนาและการปฏิบัติด้านความปลอดภัยในยุคปัจจุบัน ตัวเลือกการกำหนดค่ามอบความยืดหยุ่นสำหรับสภาพแวดล้อมที่หลากหลาย ลองสแกนโปรเจกต์เพื่อหาช่องโหว่โดยใช้คำสั่ง "scan".